Gestión de Vulnerabilidades: Encuentra, prioriza y cierra tus brechas mes a mes
Un programa continuo que escanea tu infraestructura, ordena los hallazgos por el riesgo que representan para tu negocio y sigue cada corrección hasta verificar el cierre. Tú eliges cuánto delegas: desde el reporte mensual hasta la ejecución de los parches.


¿Qué es la gestión de vulnerabilidades?
La gestión de vulnerabilidades (vulnerability management) es el proceso continuo con que una organización descubre sus activos, detecta sus fallas de seguridad, las prioriza según criticidad y exposición, coordina la corrección y verifica el cierre. El ciclo se repite cada mes o en la cadencia que fije el riesgo, y deja un registro medible del avance.
El Análisis de Vulnerabilidades es otra cosa: una evaluación puntual a cargo de Seguridad Ofensiva que entrega una foto del estado. La gestión mantiene esa foto al día y sigue cada hallazgo hasta que alguien lo cierra. En Netprovider pertenece a Seguridad Defensiva Operativa y se apoya en el CyberSOC y en Threat Intelligence para priorizar las fallas que los atacantes explotan hoy.
Un ciclo completo: Del inventario al cierre verificado
Seis capacidades que se repiten en cada ciclo del programa.
Descubrimiento de activos y superficie de ataque
Inventario de servidores, aplicaciones, direcciones IP y servicios en la nube, con foco en los activos expuestos a internet.
Escaneos periódicos
Escaneo autenticado y no autenticado sobre redes IT, y técnicas no intrusivas en entornos OT donde la operación no admite interrupciones.
Priorización con contexto
Cruzamos la criticidad técnica (CVSS) con inteligencia de amenazas, exposición y valor del activo para tu negocio.
Reportes mensuales
Un reporte técnico con detalle por vulnerabilidad y corrección recomendada, y uno ejecutivo con la tendencia de exposición.
Seguimiento de la remediación
Responsables y plazos por criticidad, avance mensual y coordinación directa con tus equipos de TI y Seguridad.
Remediación y verificación del cierre
Especialistas que aplican parches y correcciones, y un re-escaneo que confirma el cierre de cada hallazgo.
Lo que obtienes con un programa continuo
Un escaneo muestra el estado de un día. El programa te muestra la tendencia, quién está corrigiendo qué y cuánto falta.
Exposición medible mes a mes: vulnerabilidades críticas abiertas, tiempo de cierre por criticidad y avance por área.
Evidencia para la Ley 21.663 e ISO 27001: política, cadencia de escaneo, plazos de remediación por criticidad y cierre por vulnerabilidad, en línea con las capacidades que la ANCI recomienda priorizar y con el control A.8.8 de ISO 27001:2022.
Tu equipo corrige primero lo que importa: la inteligencia de amenazas separa la falla que se explota hoy de la que solo tiene un puntaje alto.
Parches resueltos sin sumar personal: con Full Remediation, nuestros especialistas ejecutan las correcciones con tu aprobación.

Resultados reales. Impacto comprobado.
Empresas de sectores críticos en Chile, Perú y Colombia confían en Netprovider. Estos son los números que respaldan ese trabajo.
#1
95%
80%
70%
Así se ve la exposición en industrias exigentes
Diagnósticos que marcaron el punto de partida de un plan de corrección.
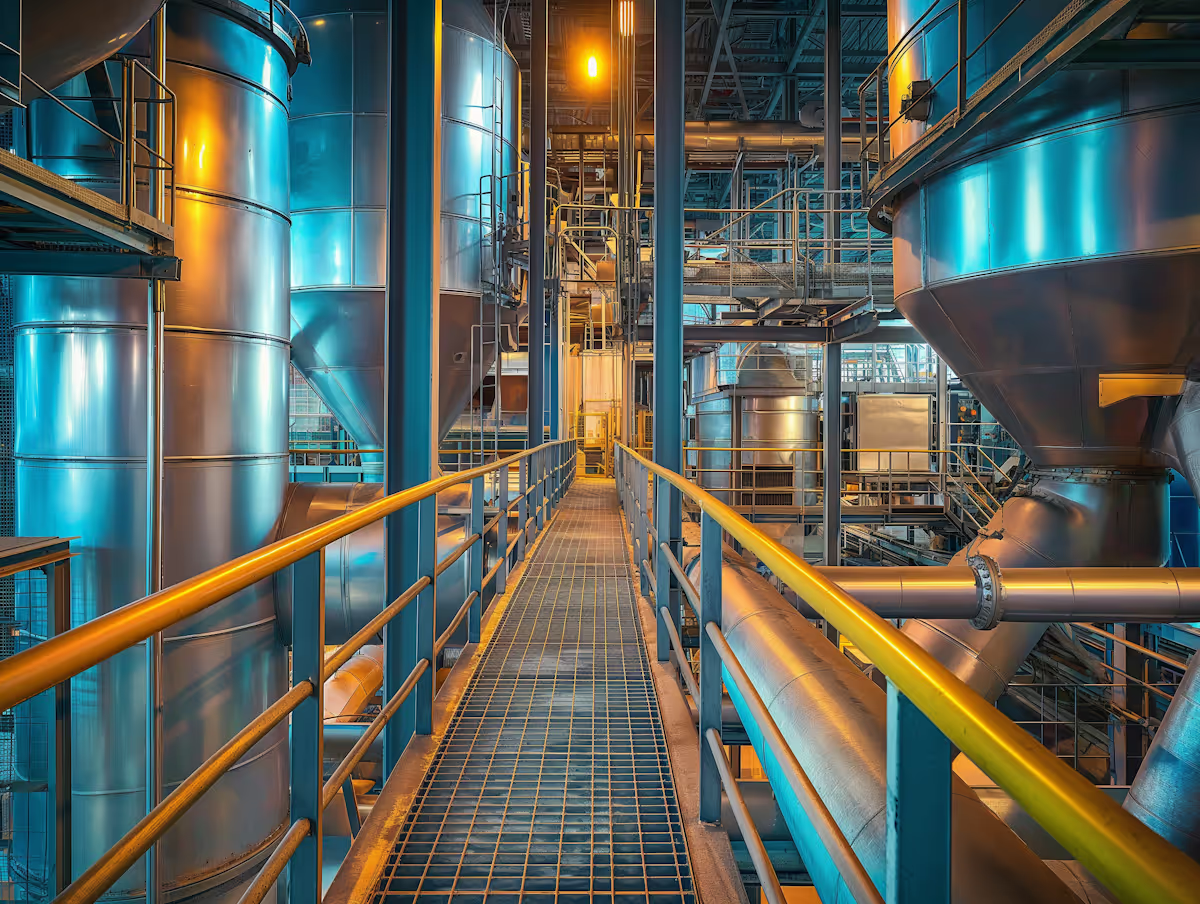
Grupo energético: Escaneo no intrusivo en entornos OT e IT
Como parte de su evaluación anual de madurez, escaneamos la red y verificamos por muestreo la configuración de sistemas OT e IT interconectados, con herramientas no intrusivas. El diagnóstico marcó la gestión de vulnerabilidades entre las áreas de mejora y entregó un roadmap priorizado.

Empresa inmobiliaria: Hallazgos críticos en la red interna
Un ejercicio de ethical hacking interno identificó vulnerabilidades de impacto crítico y alto, configuraciones inseguras y vectores de escalamiento de privilegios.
¿Por qué elegir a Netprovider para tu gestión de vulnerabilidades?
El programa vive en la misma unidad que ataca, monitorea y responde. Cada hallazgo tiene a quién escalar.
Priorización con inteligencia real
Seguridad Ofensiva cuando hace falta profundidad
Manos para corregir
Reconocidos en sectores críticos
Testimonios que reflejan nuestro compromiso
La confianza de nuestros clientes se construye con resultados. Esto dicen quienes protegen su operación con Netprovider.


Artículos relacionados
Tres lecturas del blog para profundizar antes de conversar.

Vulnerability Management en 2025: Cómo las empresas reducen su superficie de ataque
Leer artículo
Análisis de Vulnerabilidades: Enfoque práctico para reducir exposición real en las empresas
Leer artículo
De OIV calificado a SGSI operativo: Las 6 capacidades técnicas en las que ANCI recomienda poner foco en 2026
Leer artículoOtros servicios de Seguridad Defensiva
Preguntas frecuentes sobre gestión de vulnerabilidades
¿Cuál es la diferencia entre análisis y gestión de vulnerabilidades?
El análisis es una evaluación puntual: detecta, valida y prioriza las fallas de un momento. La gestión es un programa continuo que repite los escaneos, sigue la corrección de cada hallazgo y verifica su cierre. Muchas empresas parten con un análisis como línea base y siguen con la gestión.
¿Cada cuánto conviene escanear?
La guía práctica para los OIV apunta a escaneo continuo o, como mínimo, mensual sobre los activos críticos. Los activos expuestos a internet y los que cambian seguido piden una cadencia mayor. La definimos contigo en la puesta en marcha.
¿Qué modalidad me conviene?
Scan & Report, si tu equipo tiene capacidad para corregir y necesitas visibilidad. Track & Manage, si la corrección involucra a varios equipos y alguien debe coordinar el avance. Full Remediation, si quieres que nuestros especialistas ejecuten los parches y cambios.
¿La gestión de vulnerabilidades es obligatoria para los OIV?
La Ley 21.663 obliga a los Operadores de Importancia Vital a implementar un Sistema de Gestión de Seguridad de la Información y a gestionar sus riesgos de forma continua. La gestión de vulnerabilidades técnicas es uno de los controles de ese sistema (A.8.8 en ISO 27001:2022) y una de las capacidades que la ANCI recomienda demostrar con evidencia. En Perú y Colombia, los reguladores financieros (SBS y SFC) tienen sus propias exigencias de ciberseguridad.
¿Pueden escanear entornos OT sin afectar la operación?
Sí. En entornos industriales usamos técnicas no intrusivas y verificación por muestreo, con ventanas acordadas con los responsables de planta.
¿Qué pasa si una vulnerabilidad no tiene parche?
Proponemos controles compensatorios: cambios de configuración, segmentación, reglas en el firewall o el WAF, o monitoreo reforzado desde el CyberSOC. El hallazgo sigue abierto en el reporte hasta que exista una corrección definitiva.
Contáctanos para asegurar tu continuidad operacional
No esperes más, protege tu negocio y asegura su continuidad operativa con nuestros servicios especializados.