Programa de Concientización: Convierte a tus colaboradores en la primera línea de defensa
Un programa anual, continuo y medible, que combina talleres, e-learning, campañas de phishing controladas y actividades prácticas para instalar hábitos seguros en toda la organización, con resultados por área.


¿Qué es un programa de concientización en ciberseguridad?
Un programa de concientización en ciberseguridad es un plan continuo de formación que enseña a los colaboradores de una organización a reconocer y responder a amenazas como el phishing, el fraude por correo o el robo de credenciales. A diferencia de una charla aislada, se ejecuta durante todo el año, con contenidos por audiencia y con mediciones que muestran si el comportamiento cambió.
En Netprovider lo diseña el área GRC de la Unidad de Ciberseguridad y lo mide el equipo de Seguridad Ofensiva con campañas de ingeniería social: primero una línea base, después campañas periódicas que comparan resultados por área. Así la formación deja de ser un trámite y pasa a ser un indicador que la dirección sigue.
Lo que incluye el programa anual
Seis componentes que se combinan según el tamaño de tu organización y el riesgo de cada área.
Talleres presenciales y remotos
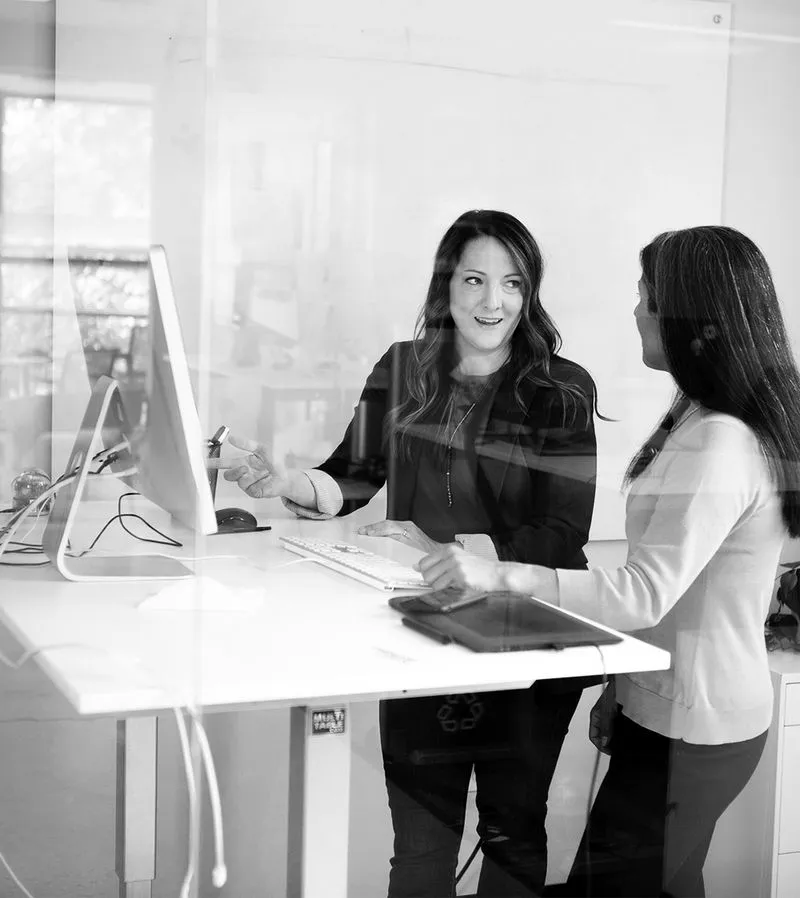
Sesiones por audiencia: colaboradores, áreas de riesgo (finanzas, RR.HH., soporte) y equipos técnicos, con casos reales del sector.
E-learning con seguimiento
Cápsulas cortas en plataforma, con seguimiento de avance y evaluaciones.
Campañas de phishing controladas
Escenarios diseñados por Seguridad Ofensiva con OSINT sobre tu empresa. Miden clic, entrega de datos y reporte al área de seguridad.
Cápsulas y comunicación interna
Piezas breves para intranet, correo y pantallas: alertas de campañas reales, recordatorios y buenas prácticas del mes.
Sesión para directorio y gerencia
Una sesión al año para la alta dirección: responsabilidad legal, escenarios de crisis y qué decidir ante un incidente.
Métricas y reporte periódico
Tasa de clic, de entrega de datos y de reporte por área; avance de e-learning; evolución campaña a campaña.
Lo que cambia con un programa continuo
El objetivo no es aprobar un curso. Es que el próximo correo falso no funcione.
Menos clics en campañas reales: mides el comportamiento por área y refuerzas donde hace falta.
Reporte temprano: los colaboradores avisan al área de seguridad y el incidente se corta antes.
Evidencia de cumplimiento: la Ley 21.663 exige a los Operadores de Importancia Vital programas de capacitación continua, y la ISO 27001 lo pide en el control 6.3. El programa deja el registro.
Cultura de seguridad: contenidos en español, con casos del sector y sin tecnicismos innecesarios.

Resultados reales. Impacto comprobado.
Organizaciones de sectores críticos en Chile, Perú y Colombia confían en Netprovider.
#1
95%
80%
70%
Así lo aplicamos
Una medición que se convirtió en un plan de formación.

Inmobiliaria y constructora: De la campaña de phishing ético al plan de concientización
La campaña mostró que un 4% del universo entregó información sensible. Ese dato se tradujo en acciones concretas de capacitación. "El enfoque de Netprovider ayudó a reforzar nuestros controles internos y a consolidar una cultura de ciberseguridad más consciente."
¿Por qué elegir a Netprovider para formar a tu equipo?
Un programa que enseña y mide, con un equipo que también sabe atacar.
Medición con campañas controladas
Contenidos por audiencia
Evidencia lista para auditar
Reconocidos en sectores críticos
Testimonios que reflejan nuestro compromiso
La confianza de nuestros clientes se construye con resultados. Esto dicen quienes ya trabajan con Netprovider.


Artículos relacionados
Tres lecturas del blog para profundizar antes de conversar.


Preguntas frecuentes sobre el programa de concientización
¿Cuánto dura el programa?
Doce meses, organizados en ciclos periódicos: formación, campaña de medición, ajuste. Se renueva cada año con contenidos nuevos y escenarios distintos.
¿Para cuántos colaboradores sirve?
Se adapta al tamaño de tu organización: segmentamos los talleres por audiencia y definimos contigo el alcance del e-learning.
¿Incluye simulaciones de phishing?
Sí. Definimos contigo una línea base y campañas periódicas con vectores distintos (correo, SMS, llamada), ejecutadas por Seguridad Ofensiva.
¿Sirve como evidencia para la Ley 21.663 o ISO 27001?
Sí. La Ley 21.663 exige a los Operadores de Importancia Vital capacitar a su personal, e ISO 27001:2022 lo pide en el control 6.3 de concientización. El programa deja registro de asistencia, evaluaciones y resultados.
¿Cómo se mide el resultado?
Con indicadores por área y por período: tasa de clic, de entrega de credenciales y de reporte al área de seguridad, más el avance del e-learning. El reporte anual muestra la evolución completa.
¿Qué pasa con las personas que caen en una campaña?
Nada punitivo: la medición busca cambiar hábitos, sin sancionar a las personas. Acordamos contigo cómo reportar los resultados y qué refuerzo reciben.
Contáctanos para asegurar tu continuidad operacional
No esperes más, protege tu negocio y asegura su continuidad operativa con nuestros servicios especializados.