CyberSOC 24/7: Detecta y contén las amenazas antes de que frenen tu operación
Nuestro CyberSOC monitorea tu infraestructura día y noche desde dos centros, en Santiago y Lima. Correlaciona eventos, separa los incidentes reales del ruido y activa la respuesta con tu equipo, con reportes que entiende tu directorio.


¿Qué es un CyberSOC?
Un CyberSOC (Cyber Security Operations Center) es el centro que vigila en tiempo real la infraestructura de una organización para detectar, analizar y contener ciberamenazas. Sus analistas correlacionan eventos de servidores, endpoints, redes y nube, deciden cuáles son incidentes reales y activan la respuesta. Como servicio gestionado opera 24x7x365, con analistas especializados y automatización.
En Netprovider el CyberSOC es el núcleo del área de Seguridad Defensiva Activa de la Unidad de Ciberseguridad, junto a Threat Intelligence y Threat Hunting. Desde abril de 2026 opera con dos nodos, Santiago y Lima, en contingencia activa. Cumple una función distinta a la de un NOC: el NOC cuida la disponibilidad de tus sistemas y el CyberSOC busca señales de ataque. En Netprovider esa disponibilidad la cubren los Servicios Gestionados.
Un CyberSOC completo, de la primera alerta al reporte mensual
Seis capacidades que operan como un solo servicio, con el mismo equipo detrás.
Monitoreo y correlación 24x7x365
Integramos los eventos de servidores, firewalls, endpoints y nubes públicas y privadas en un SIEM con XDR, y los correlacionamos en tiempo real para priorizar lo crítico.
Casos de uso a la medida de tu negocio
En la puesta en marcha definimos los escenarios de ataque que más le importan a tu operación. Los ajustamos con el tiempo para bajar los falsos positivos.
Respuesta orquestada con SOAR
Playbooks predefinidos y personalizados que pueden aislar un equipo, bloquear una cuenta o cortar una conexión maliciosa, según el alcance contratado y las autorizaciones acordadas contigo.
Inteligencia de amenazas y dark web
Monitoreamos foros y mercados clandestinos en busca de credenciales filtradas, datos de tu empresa y campañas activas en Latinoamérica.
Deception y superficie de ataque
Señuelos que delatan a un intruso sin exponer sistemas reales, inventario de activos expuestos a internet y detección de suplantación de marca.
Reportería y war room
Dashboards con KPIs y cumplimiento de SLA en tiempo real, reportes técnicos y ejecutivos mensuales, y sala virtual de coordinación ante incidentes críticos.
Lo que obtienes con un CyberSOC operando
Menos tiempo entre el primer indicio de un ataque y su contención. Ese margen protege tu operación y tu reputación.
Detección y contención más rápidas: la correlación automática y la IA bajan el tiempo medio de detección (MTTD) y de respuesta (MTTR).
Evidencia para la Ley 21.663: el CyberSOC registra cada incidente con su línea de tiempo y sus acciones, y con eso preparas la alerta temprana de 3 horas y la actualización de 72 horas ante el CSIRT Nacional (24 horas si un OIV ve afectados sus servicios esenciales).
Tu equipo, enfocado en lo estratégico: el CyberSOC filtra el ruido y escala solo lo que necesita una decisión tuya.
Continuidad sin punto único de falla: si un nodo entra en contingencia, el otro sigue operando tu servicio.

Resultados reales. Impacto comprobado.
Empresas de sectores críticos en Chile, Perú y Colombia confían en Netprovider. Estos son los números que respaldan ese trabajo.
#1
95%
80%
70%
¿Por qué elegir a Netprovider para tu CyberSOC?
Un CyberSOC regional con la misma unidad que audita, ataca y gobierna tu seguridad.
Dos centros, una sola operación
IA y equipos especializados
Metodología con estándares
Reconocidos en sectores críticos
Testimonios que reflejan nuestro compromiso
La confianza de nuestros clientes se construye con resultados. Esto dicen quienes protegen su operación con Netprovider.


Artículos relacionados
Tres lecturas del blog para profundizar antes de conversar.

CyberSOC: Logra la tranquilidad de una operación resiliente
Leer artículo
CyberSOC y la Ley Marco de Ciberseguridad: Del cumplimiento a la resiliencia empresarial
Leer artículo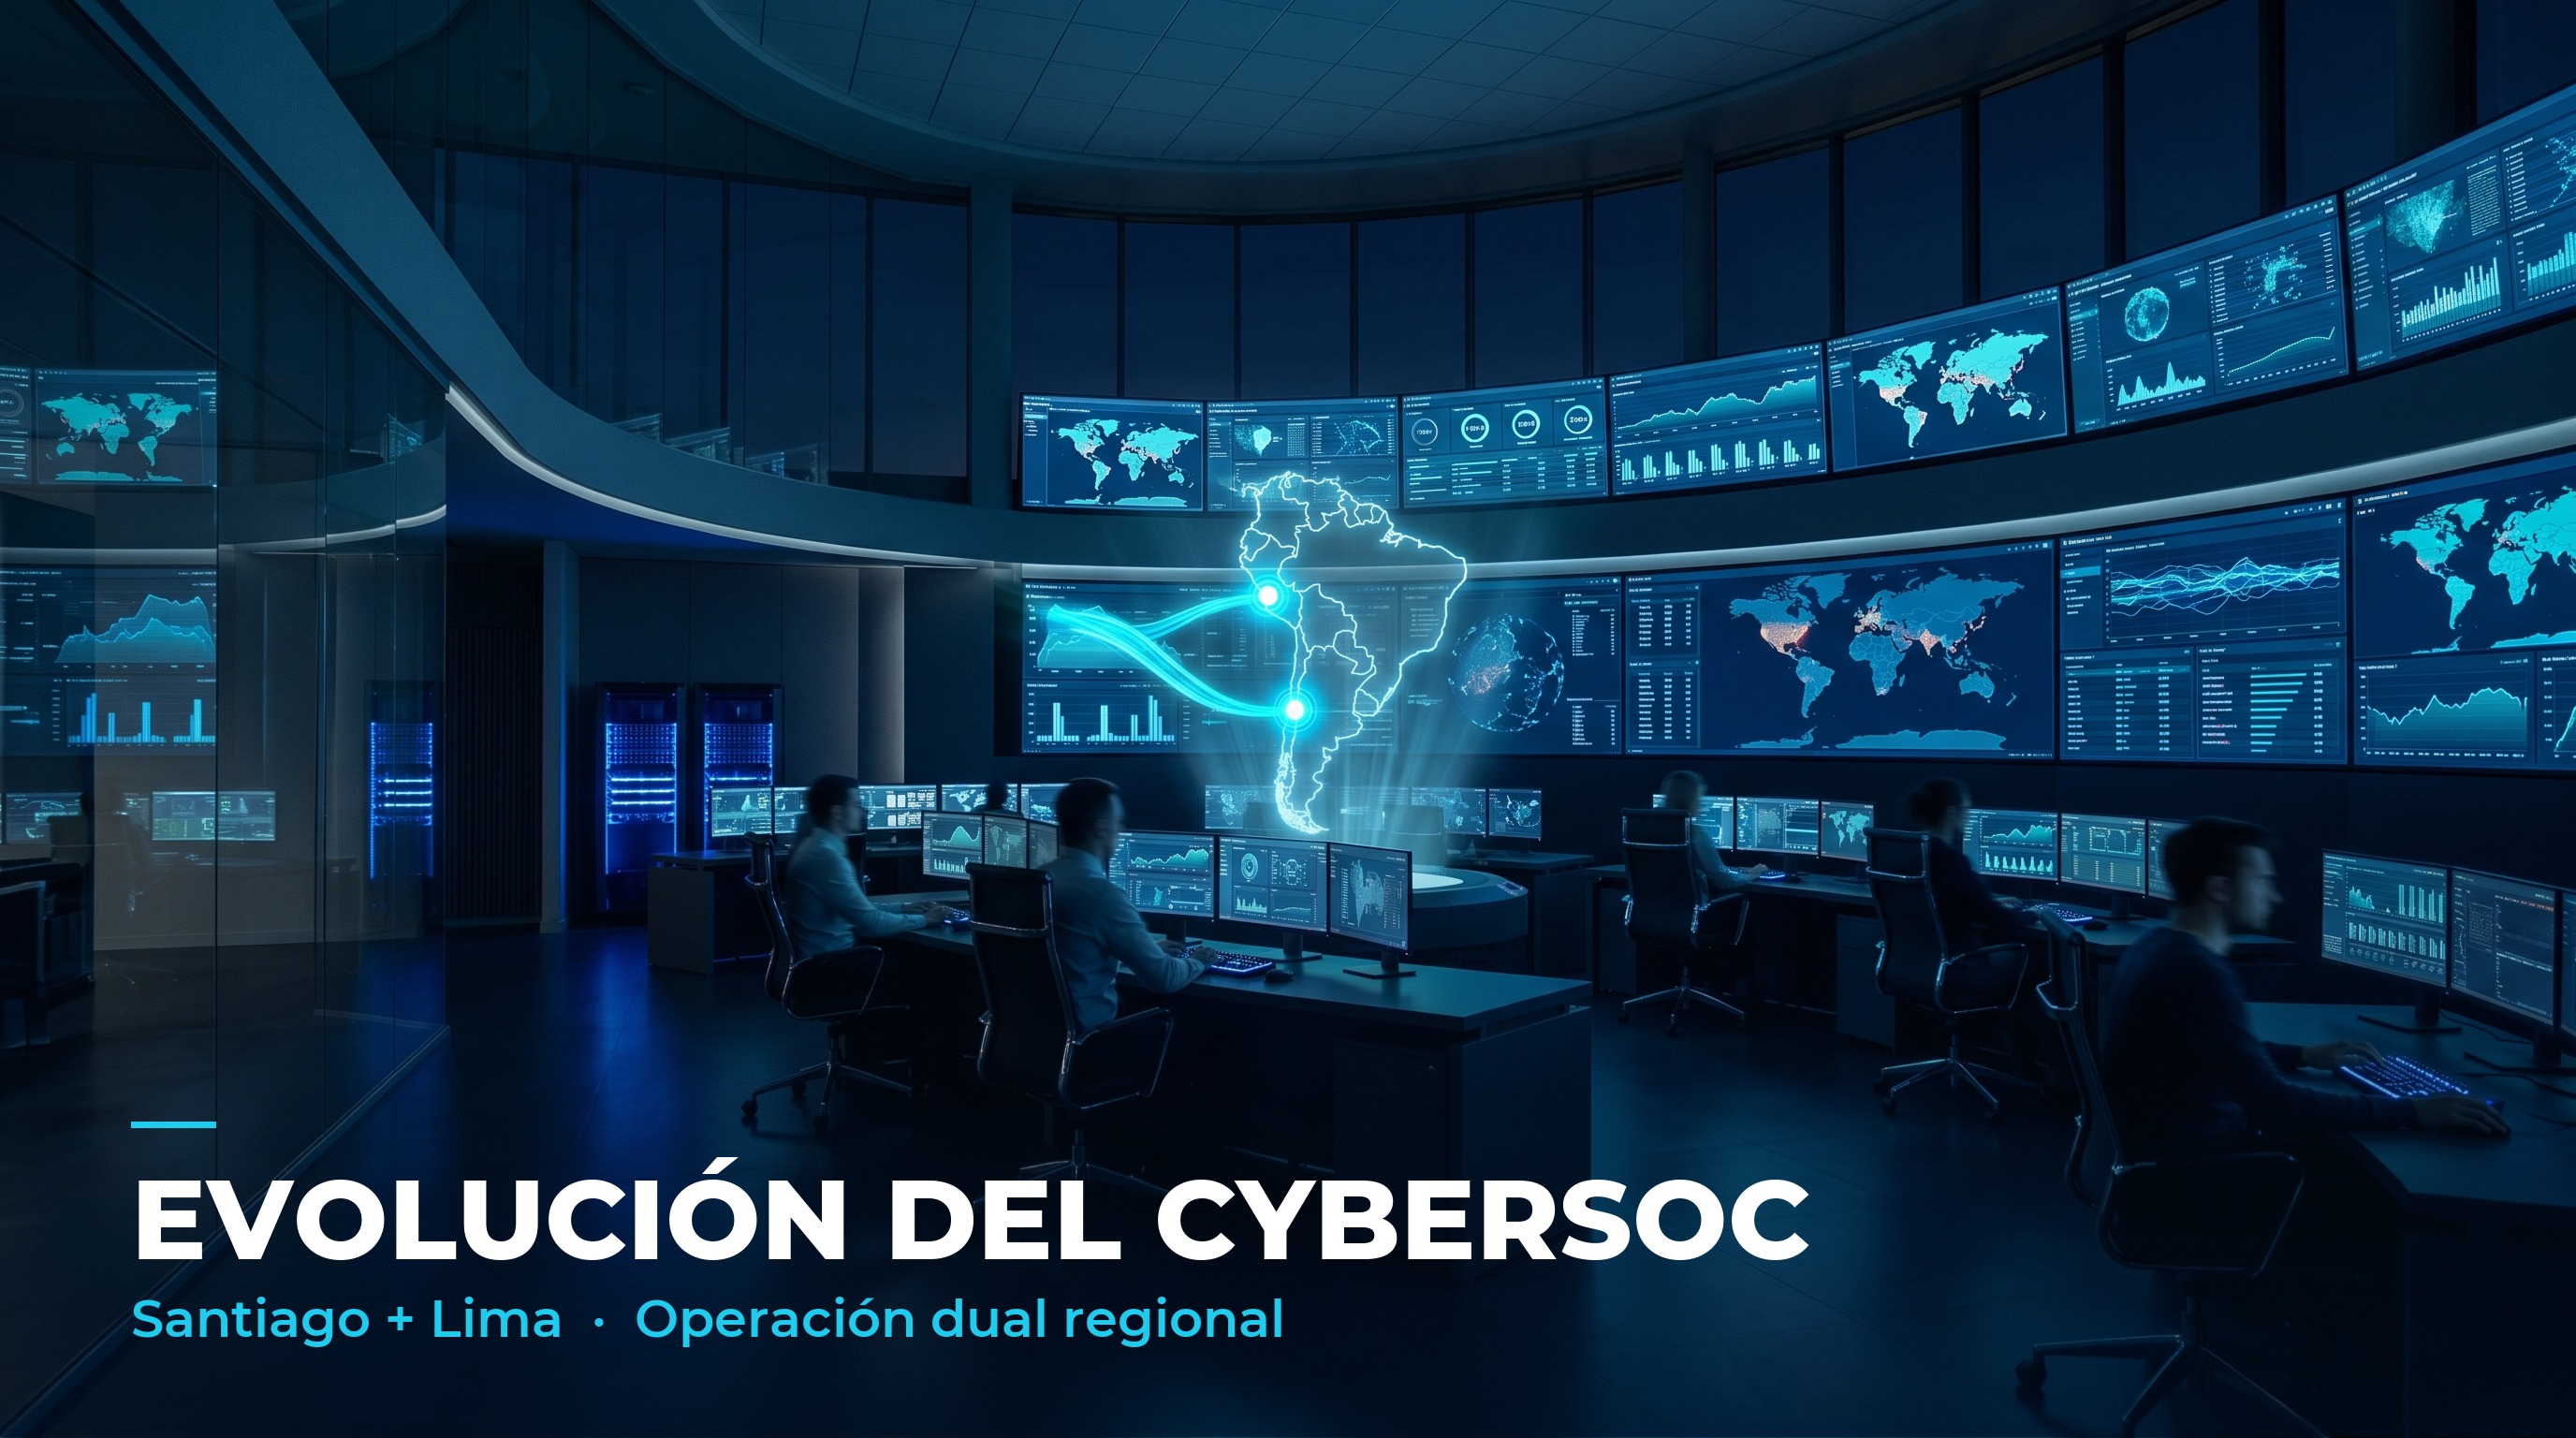
El CyberSOC de Netprovider evoluciona: Segundo nodo regional en Lima y operación dual con Santiago
Leer artículoOtros servicios de Seguridad Defensiva
Threat Intelligence
Ver servicioThreat Hunting
Ver servicioIncident Response
PróximamentePreguntas frecuentes sobre el CyberSOC
¿Qué es un CyberSOC y en qué se diferencia de un SOC tradicional?
Un SOC tradicional registra eventos y responde cuando aparece una alerta, muchas veces en horario laboral. El CyberSOC suma correlación con IA, respuesta automatizada, inteligencia de amenazas y búsqueda proactiva, y opera 24x7x365. Detecta antes y contiene más rápido.
¿Cuál es la diferencia entre un SOC y un NOC?
El NOC (Network Operations Center) vigila la disponibilidad y el rendimiento de redes, servidores y aplicaciones. El SOC vigila la seguridad: intentos de intrusión, malware, accesos sospechosos y fuga de datos. En Netprovider la disponibilidad la cubren los Servicios Gestionados y la seguridad el CyberSOC, y ambos comparten información.
¿Es lo mismo un CyberSOC gestionado que un servicio MDR?
Se parecen. El MDR (Managed Detection and Response) suele centrarse en los endpoints, con una herramienta EDR o XDR. El CyberSOC integra además redes, nube, aplicaciones e inteligencia de amenazas, y entrega reportería y gobierno del servicio con SLA.
¿El CyberSOC me ayuda a cumplir la Ley 21.663?
Sí. La ley exige a las instituciones obligadas enviar al CSIRT Nacional una alerta temprana dentro de 3 horas desde que conocen un incidente con posibles efectos significativos, una actualización dentro de 72 horas y un informe final dentro de 15 días corridos. Si un Operador de Importancia Vital ve afectados sus servicios esenciales, la actualización vence en 24 horas y debe adoptar un plan de acción en un máximo de 7 días corridos. El CyberSOC detecta, documenta la línea de tiempo y prepara la información para esos reportes. En Perú y Colombia rigen sus propios marcos de reporte.
¿Cuánto toma la puesta en marcha y tengo que cambiar mis herramientas?
El plazo depende de cuántas fuentes integramos y de los casos de uso acordados. Podemos operar con nuestra plataforma o evaluar contigo cómo integrar el SIEM y EDR/XDR que ya tienes.
¿Qué pasa cuando detectan un incidente grave?
Según los playbooks y las autorizaciones acordadas contigo, activamos la contención inicial y el analista avisa a tu equipo según la matriz de escalamiento. Si el evento escala, abrimos war room virtual e Incident Response apoya la erradicación, la recuperación y la documentación, según el alcance contratado.
Contáctanos para asegurar tu continuidad operacional
No esperes más, protege tu negocio y asegura su continuidad operativa con nuestros servicios especializados.