Hoy se cumple un mes desde el 22 de septiembre, la fecha en que venció el plazo de 60 días para los 239 Operadores de Importancia Vital (OIV) que la Agencia Nacional de Ciberseguridad (ANCI) sumó en su segunda nómina. Chile tiene 1.154 OIV con obligaciones exigibles y una multa máxima de 40.000 UTM por infracción gravísima: $2.886 millones con la UTM de octubre, unos USD 3 millones. Octubre es además el Mes Nacional de la Ciberseguridad, y el 29 la ANCI hará el primer Ejercicio Nacional de Ciberseguridad, un desafío técnico abierto a especialistas.
Mi lectura de la situación es directa: al 22 de octubre de 2026 la ANCI no ha publicado ninguna sanción, y esa ausencia calza con el modelo que la propia Agencia describe. Lo que sí existe es la ley, dos reglamentos, cuatro instrucciones generales, 3.294 instituciones registradas y un procedimiento sancionatorio escrito paso a paso. Falta el primer caso. Esta guía explica qué es la ANCI, a quién fiscaliza, qué infracciones contempla la ley, cuánto cuesta cada una en pesos y cómo funciona el procedimiento desde los cargos hasta la Corte Suprema.
¿Qué es la ANCI y qué fiscaliza?
La ANCI es el servicio público descentralizado y técnico que creó la Ley 21.663 (Ley Marco de Ciberseguridad) y que opera desde el 2 de enero de 2025. Dicta normas obligatorias, califica a los operadores de importancia vital, recibe los reportes de incidentes a través del CSIRT Nacional, y fiscaliza y sanciona a los servicios esenciales y a los OIV.
El artículo 10 la define como "servicio público funcionalmente descentralizado, dotado de personalidad jurídica y patrimonio propio, de carácter técnico y especializado". Esta guía se concentra en dos de sus atribuciones: fiscalizar y sancionar. El panorama completo de la ley está en el post pilar sobre la Ley Marco de Ciberseguridad.
De quién depende y quién la dirige
La ANCI se relaciona con el Presidente de la República a través del Ministerio de Seguridad Pública (artículo 10) y tiene domicilio en Santiago. Su primer director fue Daniel Álvarez Valenzuela, nombrado en 2025 por la vía transitoria de la ley. Desde 2026 la dirige Michelle Bordachar Benoit como Directora Nacional (s), quien preside además el Comité Interministerial sobre Ciberseguridad y lideró la tramitación de la Ley Marco como asesora jurídica.
Cómo está organizada
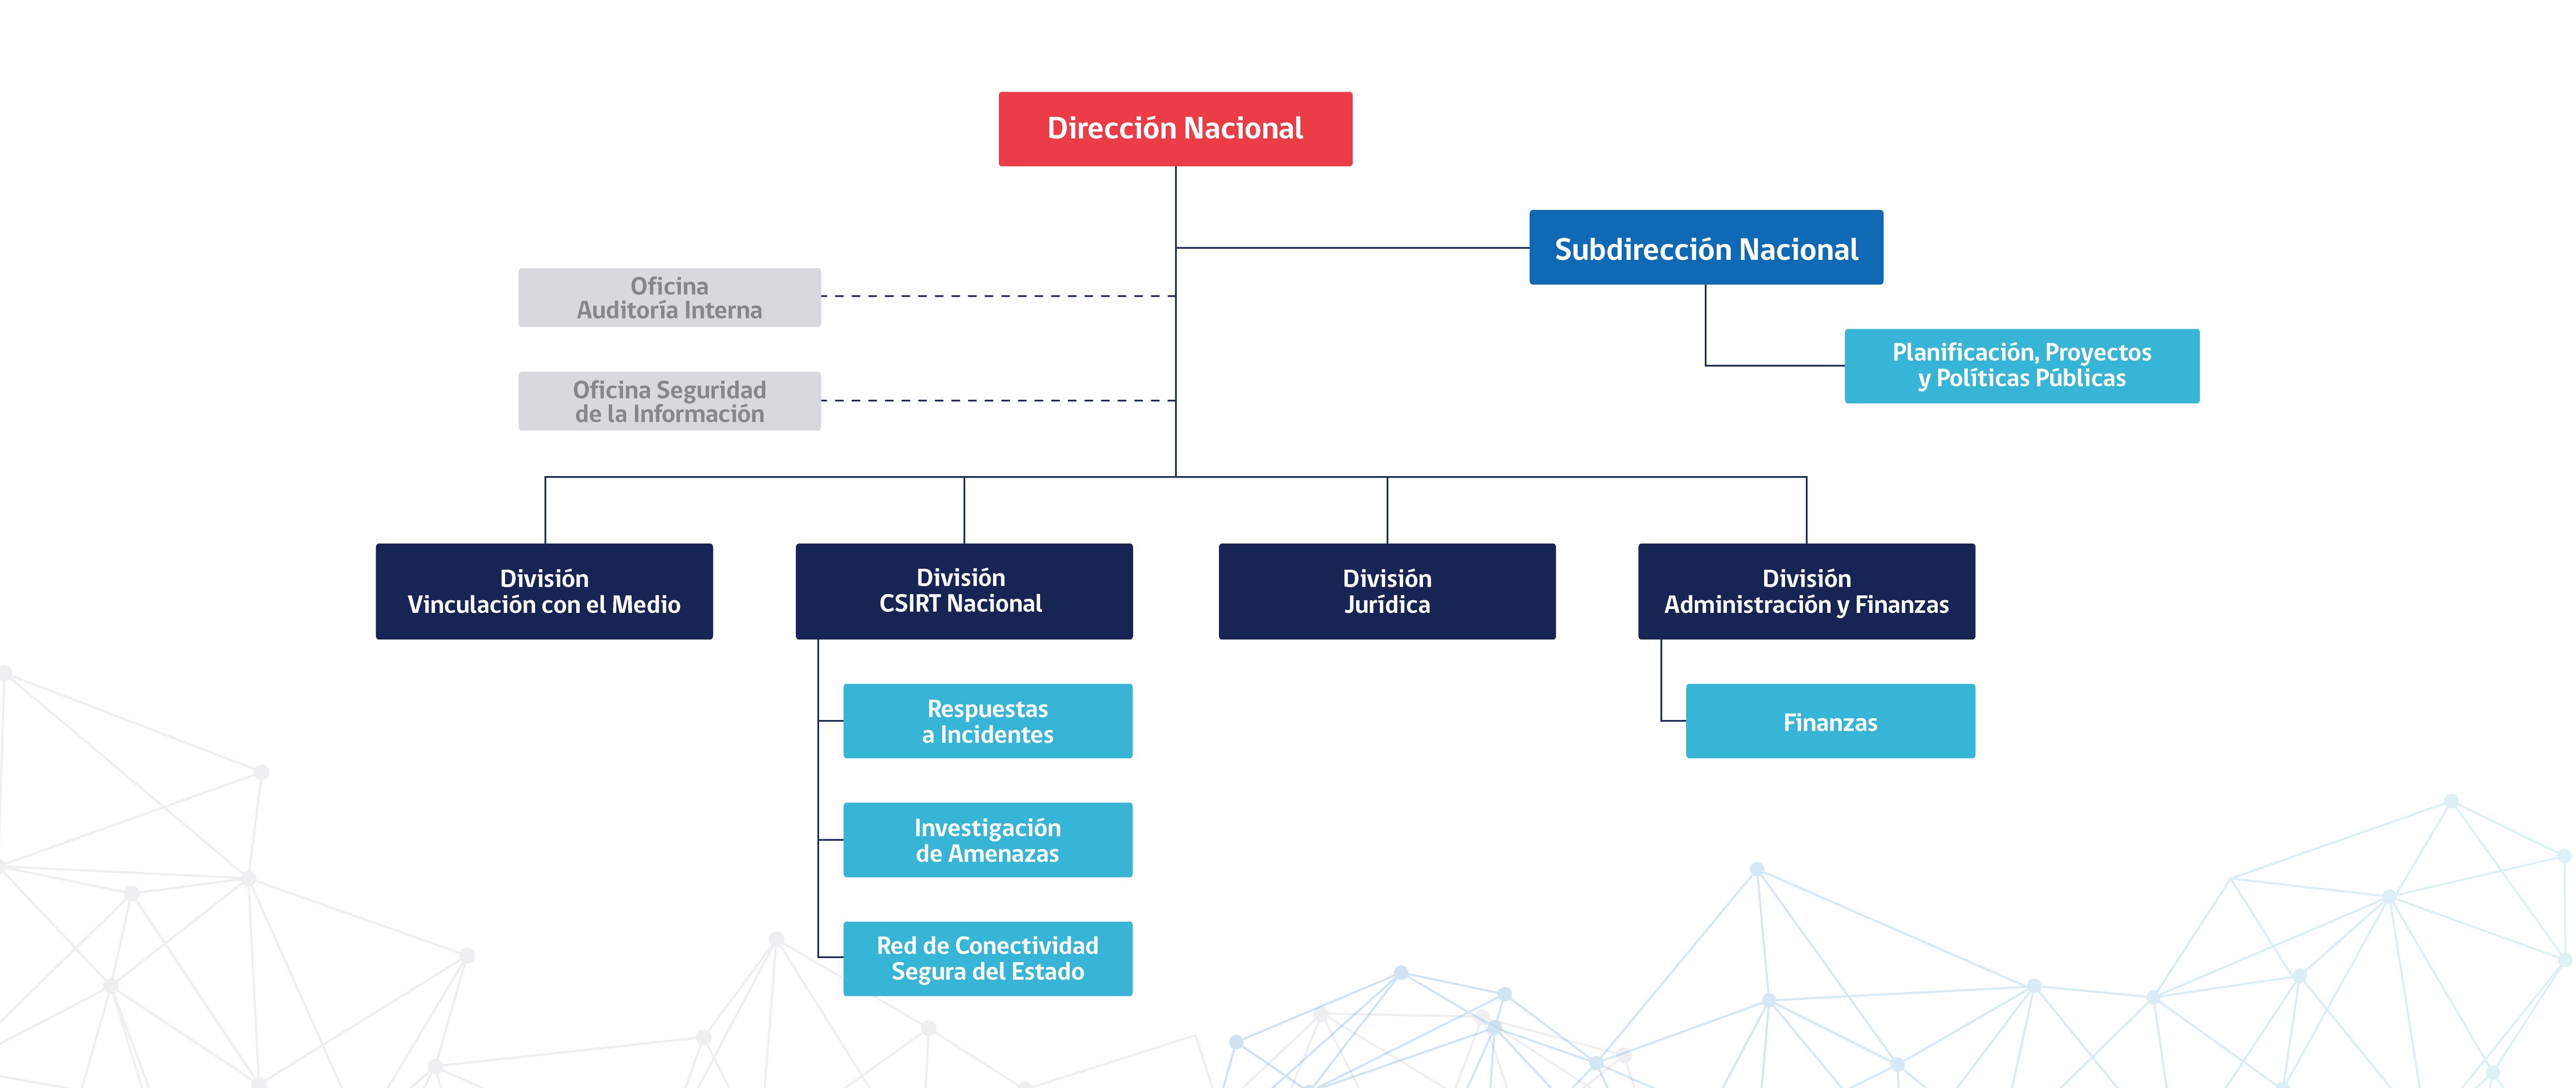
El organigrama vigente (junio de 2025) muestra una Dirección Nacional, una Subdirección Nacional y cuatro divisiones: Vinculación con el Medio, CSIRT Nacional, Jurídica, y Administración y Finanzas. No hay una división de fiscalización: el artículo 13 entrega al Subdirector o Subdirectora Nacional las funciones de fiscalizar y sancionar, con la atribución de abrir procedimientos, designar instructores e imponer las sanciones. La firma que cierra una multa es la del Subdirector.
ANCI y CSIRT Nacional: Quién hace qué
El CSIRT Nacional (Equipo Nacional de Respuesta a Incidentes de Seguridad Informática) existe dentro de la ANCI por mandato del artículo 24. Responde ante incidentes de efecto significativo, coordina a los CSIRT del Estado y de la Defensa Nacional, difunde alertas y sirve de enlace con los equipos de respuesta de otros países.
Para una empresa, el CSIRT Nacional es la cara operativa: recibe la alerta temprana en portal.anci.gob.cl, atiende el teléfono 1510 y publica alertas diarias en csirt.gob.cl. El reporte lo recibe el CSIRT; la sanción por no reportar la aplica la Agencia.
Lo que hizo la ANCI en su primer año: Los números oficiales
El Balance de Gestión Integral 2025 (BGI) que la ANCI entregó a la Dirección de Presupuestos es la fuente oficial de su primer año de operación.
Qué reportó Chile a la ANCI en 2025
Primer año de operación de la Agencia, según su balance oficial entregado a Dipres.
414
Reportes de incidentes recibidos entre marzo y diciembre
3.294
Instituciones inscritas en el portal al cierre de 2025
179
Alertas de fraude emitidas por el CSIRT Nacional
13,2 días
Promedio entre apertura y cierre de un incidente significativo
Reportes por sector: Los cuatro que más reportaron
El Estado reporta más que cualquier sector privado.
Fuente: ANCI, Balance de Gestión Integral 2025, Etapa 1 (entregado a Dipres), pp. 5-6. Reportes registrados entre marzo y diciembre de 2025. Escala de las barras: 0 a 250 reportes.
Entre marzo y diciembre de 2025 se registraron 414 reportes: 145 por compromisos de cuenta y 190 incidentes significativos. Con ese análisis el CSIRT Nacional emitió 179 alertas de fraude, 48 de vulnerabilidades y 11 de incidentes. El sector que más reportó fue la Administración del Estado (227), seguido de servicios digitales (108), banca, finanzas y medios de pago (58), y salud y productos farmacéuticos (44), cifras por sector tal como las publica el informe. Al cierre de 2025 había 3.294 instituciones inscritas en el portal, con un tiempo promedio de 13,2 días entre la apertura y el cierre de un incidente significativo.
El 41% de los casos reportados fue compromiso de cuentas y otros incidentes que la propia ANCI califica de evitables con medidas simples. La Agencia estima que sus "9 básicos" (desde actualizar y capacitar hasta autenticación multifactor y gestor de contraseñas) prevendrían hasta el 90% de los incidentes reportados, y por eso su próxima norma obligatoria sale de esa lista.
El universo es grande: el BGI estima en "alrededor de 1 millón" las personas jurídicas de los 16 sectores regulados. En septiembre de 2026, la directora (s) informó que el análisis de reportes permitió advertir a 21 instituciones públicas y evitar pérdidas por más de $1.000 millones, y resumió el criterio en una frase: "Ante la duda, reporten".
A quién fiscaliza: Servicios esenciales, OIV y la nómina de 1.154
Servicios esenciales versus OIV: Dos niveles de obligación
La ley trabaja con dos círculos. El primero son los prestadores de servicios esenciales del artículo 4: organismos del Estado, concesionarias de servicio público y las empresas privadas de electricidad, combustibles, agua, telecomunicaciones, servicios digitales, transporte, banca y medios de pago, seguridad social, servicios postales, salud y producción farmacéutica. Si tu empresa está en esa lista, tiene deberes generales (artículo 7) y el deber de reportar incidentes de efecto significativo (artículo 9), con alerta temprana en 3 horas.
El segundo círculo son los OIV. La ANCI los califica por resolución cuando su servicio depende de redes y sistemas informáticos y su interrupción tendría impacto significativo en la seguridad, el orden público o los servicios esenciales (artículo 5). A ellos se suman los nueve deberes del artículo 8, desde el sistema de gestión de seguridad de la información (SGSI) continuo hasta el delegado de ciberseguridad. En qué exige la ANCI a un OIV desglosamos cada letra.
Resolución 187: Lo que venció el 22 de septiembre
La Resolución Exenta 187, publicada en el Diario Oficial el 24 de julio de 2026, aprobó la nómina de la segunda etapa. De las 372 instituciones calificadas en forma preliminar (Resolución 85, abril de 2026), la ANCI recibió 179 observaciones y dejó 239 en la nómina final. Con los 915 OIV de la primera etapa, Chile llegó a 1.154. Los sectores nuevos son combustibles, agua potable y saneamiento, transporte, concesionarias de servicios públicos, seguridad social y farmacéuticas.
Las obligaciones de delegado (Instrucción General N°3) y de medidas de contención (Instrucción General N°4) rigen a los 60 días corridos de la publicación en el Diario Oficial: 22 de septiembre de 2026 para la segunda etapa, 15 de febrero para la primera. El detalle está en la nómina definitiva de 1.154 OIV y en los sectores de la segunda etapa.
Las cuatro Instrucciones Generales y la normativa de básicos que viene
| Instrucción | Materia | Aplica a | Diario Oficial |
|---|---|---|---|
| IG N°1 | Registro en la plataforma de reporte y encargado de reportes | Servicios esenciales | 4 de junio de 2025 |
| IG N°2 | Inscripción excepcional de encargados de reporte | Servicios esenciales | 26 de diciembre de 2025 |
| IG N°3 | Designación y acreditación del delegado de ciberseguridad (artículo 8, letra i) | OIV | 26 de diciembre de 2025 |
| IG N°4 | Medidas para reducir impacto y propagación de incidentes (artículo 8, letra e) | OIV | 26 de diciembre de 2025 |
La quinta norma está en camino. En mayo de 2026 la ANCI abrió consulta pública (Resolución Exenta 140) para convertir seis de los nueve básicos en un estándar obligatorio para todos los sujetos de la ley, y publicó el resumen ejecutivo el 20 de agosto. Al cierre de esta guía, la normativa aún no aparece en el Diario Oficial. Cuando salga, no implementarla será infracción grave del artículo 38 ("no haber implementado los protocolos y estándares establecidos por la Agencia"): los básicos pasarán de recomendación a obligación con multa.
Cuando fiscaliza otro: La regla de la autoridad sectorial
El artículo 37 reparte la fiscalización. Si una autoridad sectorial dictó normativa de ciberseguridad con efectos "al menos equivalentes" a la de la ANCI, esa autoridad fiscaliza y sanciona con sus propios procedimientos; fuera de esos casos, lo hace la ANCI. El caso más claro es el sector financiero, donde la Comisión para el Mercado Financiero (CMF) tiene normas propias de ciberseguridad y autenticación. En energía (SEC) y telecomunicaciones (Subtel) conviene revisar qué regulador manda en cada deber.
Cómo fiscaliza la ANCI: Facultades y modelo actual
Lo que la ley le permite
La letra ñ) del artículo 11 es la que un gerente general debería leer completa. Para fiscalizar, la ANCI puede "realizar inspecciones, e instruir de manera particular auditorías por sí o mediante terceros autorizados y análisis de seguridad basados en criterios de evaluación de riesgos objetivos". Puede requerir acceso a sistemas, datos y documentos; instruir pruebas de los planes de continuidad; y citar a declarar a socios, directores, administradores, representantes y empleados, actuales o pasados. La entidad "deberá cooperar en todo momento".
Dos letras más completan el cuadro. La j) permite pedir la información "estrictamente necesaria" para prevenir o gestionar incidentes, incluidos los registros de redes y sistemas, siempre por instrucción particular y fundada. La k) permite requerir acceso a redes y sistemas durante un incidente de impacto significativo; una institución privada puede oponerse, y entonces la ANCI necesita la autorización de un ministro de la Corte de Apelaciones de Santiago.
Lo que la ANCI dice que hace hoy
El BGI 2025 describe el modelo en una frase: "Los mecanismos de seguimiento y fiscalización se activan ante la ocurrencia de un incidente con deber de reporte y, si reviste suficiente entidad, puede iniciarse un procedimiento administrativo sancionatorio conforme a ley N°21.663". Es un modelo reactivo por diseño. El detonante es un incidente reportable, y la primera pregunta de un fiscalizador será si la institución lo reportó en plazo.
El mismo documento explica hacia dónde va: describe los estándares obligatorios como "un instrumento clave para el diseño de estrategias de fiscalización" y al registro de delegados como la identificación de responsables que "habilita procesos efectivos de fiscalización". La ANCI construyó primero el registro, después las obligaciones verificables, y con eso diseña la fiscalización. Un incidente grave puede adelantar ese calendario para una empresa en particular.
Qué revisaría primero un fiscalizador
Con las normas vigentes, un fiscalizador puede verificar desde su escritorio tres cosas: que la institución esté inscrita en portal.anci.gob.cl con un encargado de reportes vigente (IG N°1 y N°2), que el OIV tenga delegado acreditado (IG N°3) y que los incidentes reportados hayan cumplido los plazos del artículo 9. Después de un incidente, la IG N°4 le da parámetros concretos: si se aislaron los sistemas afectados, se cambiaron las contraseñas administrativas y se bloquearon los accesos remotos expuestos dentro de las primeras tres horas.
Una revisión más profunda pediría evidencia del SGSI, los planes de continuidad, las actas de los simulacros comunicados al CSIRT Nacional y los registros de capacitación. Las seis capacidades técnicas que la ANCI recomendó para 2026 sirven de mapa para ordenar esa carpeta.
Qué infracciones existen: Tabla por gravedad
La ley separa las infracciones en dos artículos. El 38 aplica a toda institución obligada; el 39, solo a los OIV, por incumplir los deberes del artículo 8. Cada infracción tiene una gravedad fija, y la gravedad define el tope de la multa.
Infracciones de cualquier institución obligada (artículo 38)
| Gravedad | Conducta |
|---|---|
| Leve | Entregar fuera de plazo información que no es necesaria para gestionar un incidente; incumplir instrucciones generales o particulares en casos no sancionados como grave o gravísima; cualquier infracción a la ley sin sanción especial |
| Grave | No implementar los protocolos y estándares de la ANCI ni los estándares particulares; entregar fuera de plazo información necesaria para gestionar un incidente; entregar información falsa o errónea; incumplir el deber de reportar del artículo 9; negarse a cumplir una instrucción o entorpecer a la Agencia durante un incidente; reincidir en una leve dentro de un año |
| Gravísima | Entregar información falsa o errónea cuando es necesaria para gestionar un incidente; incumplir instrucciones durante la gestión de un incidente de impacto significativo; no entregar información necesaria para gestionar un incidente de impacto significativo; reincidir en una grave dentro de un año |
Infracciones exclusivas de los OIV (artículo 39)
| Gravedad | Conducta (letra del artículo 8 que se incumple) |
|---|---|
| Leve | No mantener el registro de acciones del SGSI (b); no comunicar al CSIRT Nacional las revisiones, ejercicios y simulacros (d); no contar con programas de capacitación continua (h); no designar delegado de ciberseguridad (i); no certificar los planes de continuidad cuando la ANCI lo instruya (c); no contar con las certificaciones del artículo 28 (f) |
| Grave | No haber implementado el SGSI continuo (a); no haber elaborado o implementado los planes de continuidad operacional y ciberseguridad (c); no informar a los potenciales afectados (g); no adoptar de forma oportuna las medidas para reducir el impacto y la propagación de un incidente (e); reincidir en una leve dentro de un año |
| Gravísima | No adoptar las medidas para reducir impacto y propagación cuando el incidente tiene impacto significativo (e); reincidir en una grave dentro de un año |
Las dos más fáciles de detectar: Delegado y capacitación
Las infracciones que dependen de un incidente (no reportar, no contener, entregar información falsa) son graves o gravísimas. Dos se detectan sin incidente y sin visita: la falta de delegado acreditado en el portal y la falta de un programa de capacitación continua. Ambas son leves, con tope de 10.000 UTM para un OIV ($721 millones con la UTM de octubre). Para la primera, cómo designar al delegado de ciberseguridad explica el perfil, la independencia funcional respecto de TI y la acreditación. Para la segunda, la evidencia es el registro de capacitaciones con fechas, asistentes y contenidos.
La única sanción penal de la ley está en el artículo 36: la infracción al deber de reserva de información se castiga según los artículos 246, 247 y 247 bis del Código Penal.
Cuánto multa la ANCI: Escala en UTM, pesos y dólares
El artículo 40 fija la escala en unidades tributarias mensuales (UTM), el índice que el Servicio de Impuestos Internos actualiza cada mes. Todos los montos son topes ("hasta"): la ley no fija multas mínimas. Con la UTM de octubre de 2026 ($72.151, según el SII) y el dólar observado del 21 de octubre ($978,56, Banco Central), la tabla queda así:
| Gravedad | Régimen general | OIV |
|---|---|---|
| Leve | Hasta 5.000 UTM: $360.755.000 (USD 369.000) | Hasta 10.000 UTM: $721.510.000 (USD 737.000) |
| Grave | Hasta 10.000 UTM: $721.510.000 (USD 737.000) | Hasta 20.000 UTM: $1.443.020.000 (USD 1,47 millones) |
| Gravísima | Hasta 20.000 UTM: $1.443.020.000 (USD 1,47 millones) | Hasta 40.000 UTM: $2.886.040.000 (USD 2,95 millones) |
Cuánto arriesga una empresa: Escala de multas de la Ley 21.663
Tope por infracción en UTM y en pesos, según gravedad y tipo de sujeto obligado. La ley no fija multas mínimas.
Infracción leve Art. 38: sin delegado acreditado, sin programa de capacitación
Infracción grave Art. 38: no reportar, no contener, no implementar protocolos
Infracción gravísima Art. 38: información falsa, reiteración de graves
Pronto pago (art. 45): quien no interpone recursos y paga dentro de 5 días desde la notificación de la resolución obtiene un 25% de descuento. El tope de una gravísima para un OIV baja de 40.000 a 30.000 UTM: $2.164.530.000.
Fuente: Ley 21.663, arts. 38, 40 y 45. Pesos calculados con la UTM de octubre de 2026 ($72.151, Servicio de Impuestos Internos). Escala de las barras: 0 a 40.000 UTM.
Para un OIV, el tope de una gravísima con pronto pago (descuento del 25%, artículo 45) baja a 30.000 UTM: $2.164.530.000, unos USD 2,21 millones. Si en otros artículos leíste "$2.795 millones" o "USD 3,2 millones", la diferencia viene de la UTM y del dólar de cada mes.
Los seis criterios que suben o bajan la multa
El artículo 40 obliga a la ANCI a considerar seis factores para fijar el monto dentro del tope: el grado en que el infractor adoptó las medidas necesarias para resguardar sus operaciones; la probabilidad de ocurrencia del incidente; el grado de exposición a los riesgos; la gravedad de los efectos, incluidas sus repercusiones sociales o económicas; la reiteración dentro de tres años; y el tamaño y capacidad económica del infractor.
Para un directorio, el primer criterio es el que más pesa y el que más depende de la empresa. Un SGSI en operación, con evidencia fechada, sostiene el argumento de que la organización adoptó las medidas necesarias aunque el incidente haya ocurrido.
Pronto pago, prescripción y una sola sanción por los mismos hechos
- Pronto pago (artículo 45): quien no interpone recursos puede pagar en la Tesorería dentro de los 5 días siguientes a la notificación de la resolución del Subdirector, con descuento del 25%. Al hacerlo renuncia a todos los recursos.
- Prescripción (artículo 40): las infracciones prescriben a los 3 años de cometidas; la notificación de la formulación de cargos interrumpe ese plazo.
- Non bis in idem (artículo 40): si los mismos hechos son sancionables por esta ley y por otra, se aplica la sanción de mayor gravedad, y nadie recibe dos sanciones administrativas por los mismos hechos. Importa cuando un incidente activa a la vez a la ANCI y a la Agencia de Protección de Datos Personales.
Cómo es el procedimiento sancionatorio paso a paso
Los artículos 41 a 46 dibujan un procedimiento con plazos definidos.
Del cargo a la Corte Suprema: Línea de tiempo del procedimiento sancionatorio
Plazos de los artículos 42 a 46 de la Ley 21.663. Cada hito muestra el plazo que fija la ley para esa etapa.
Tramo 1: Instrucción del procedimiento
La ANCI notifica los cargos al correo registrado y fija el plazo para presentar descargos y pedir diligencias.
La prueba se aprecia según las reglas de la sana crítica.
Prorrogable una vez, hasta 15 días
Contados desde el fin del término probatorio.
Cierra la etapa de instrucción y propone una decisión.
Tramo 2: Resolución y recursos
Resolución fundada que absuelve o sanciona.
Los de la Ley 19.880. Suspenden el plazo para reclamar de ilegalidad.
Ante la Corte de Apelaciones de Santiago o la del domicilio del reclamante.
La ANCI informa en 10 días hábiles
La Corte resuelve en cuenta.
Salidas del procedimiento: pronto pago con 25% de descuento dentro de 5 días desde la notificación de la resolución, renunciando a los recursos (art. 45); pago de la multa en 10 días desde que el acto queda firme, después cobra la Tesorería con intereses (art. 44). Las leves del art. 38 tienen un procedimiento simplificado sin plazo definido: la ANCI propone la sanción y queda firme si el infractor se allana (art. 41).
Fuente: Ley 21.663, arts. 41 a 46. Escala no lineal: la distancia entre hitos no es proporcional al tiempo. Los plazos de los arts. 42 y 43 son días según la Ley 19.880; los del art. 46, días hábiles.
| Etapa | Plazo | Artículo |
|---|---|---|
| Procedimiento simplificado para leves del artículo 38: la ANCI propone la sanción; queda firme si el infractor se allana | Sin plazo definido | 41 |
| Formulación de cargos, notificada al correo registrado en la ANCI | Descargos: entre 15 y 30 días | 42 a) |
| Descargos con antecedentes de hecho y de derecho y solicitud de diligencias | Dentro del plazo fijado | 42 b) |
| Término probatorio, con prueba apreciada según la sana crítica | 10 a 20 días, prorrogable una vez hasta 15 días | 42 c) |
| Diligencias adicionales | 5 días tras el término probatorio | 42 d) |
| Informe del instructor | 15 días | 42 e) |
| Resolución fundada del Subdirector: absuelve o sanciona | 15 días | 42 f) |
| Recursos administrativos de la Ley 19.880 | Se resuelven en 15 días; suspenden el plazo para reclamar de ilegalidad | 43 |
| Pago de la multa | 10 días desde que el acto queda firme; después cobra la Tesorería con intereses | 44 |
| Pronto pago con descuento del 25% | 5 días desde la notificación, sin recurrir | 45 |
| Reclamo de ilegalidad ante la Corte de Apelaciones (Santiago o domicilio del reclamante) | 15 días hábiles; la ANCI informa en 10 días hábiles | 46 |
| Recurso ante la Corte Suprema | 10 días hábiles; resuelve en cuenta | 46 h) |
De la formulación de cargos a la resolución del Subdirector
Todo parte con una formulación de cargos "precisa y fundada" (artículo 42): hechos, normas infringidas y presunto responsable. El aviso llega al correo electrónico que la institución registró en la ANCI; si ese buzón pertenece a alguien que ya no está en la empresa, el plazo de descargos corre igual. Sumando los plazos sin prórrogas ni recursos, desde los cargos hasta la resolución del Subdirector pasan entre 60 y 90 días; con prórroga, recursos y reclamo judicial, varios meses. Para las leves del artículo 38 existe la vía corta del artículo 41: la ANCI propone la sanción de inmediato y, si la empresa se allana, queda firme.
Recursos y reclamo de ilegalidad ante la Corte
Contra la resolución del Subdirector proceden los recursos de la Ley 19.880 y después el reclamo de ilegalidad del artículo 46 ante la Corte de Apelaciones. La Corte puede decretar orden de no innovar si la ejecución de la multa causaría un daño irreparable, y en su sentencia puede mantener, dejar sin efecto o modificar la sanción. El mismo reclamo sirve para impugnar la calificación como OIV, y esa es la vía que hoy ocupan los primeros litigios.
Qué conviene tener listo antes de recibir cargos
Los descargos se escriben en 15 a 30 días, y ese plazo no alcanza para reconstruir evidencia que no existe. Lo que sí se puede preparar hoy: la cronología de cada incidente reportado, con hora de conocimiento y de cada reporte; los comprobantes de envío en el portal; el registro de las medidas de la IG N°4 con fecha y responsable; y las actas de directorio con las decisiones de ciberseguridad. Un plan de respuesta a incidentes según NIST genera esa documentación mientras se maneja el incidente.
¿Ya hay sanciones? Lo que se sabe a octubre de 2026
A la fecha de publicación de esta guía, la ANCI no ha hecho pública ninguna sanción: no hay resoluciones sancionatorias en anci.gob.cl, noticias de formulación de cargos ni fallos judiciales sobre multas. Eso calza con el modelo del balance, donde la fiscalización se activa con un incidente reportable. La ausencia de multas publicadas tampoco descarta procedimientos en curso, porque la ley no obliga a informar la formulación de cargos.
La primera ola de litigios llegó por otra puerta: la calificación como OIV. En enero de 2026, una universidad pública reclamó ante la Corte de Apelaciones contra su inclusión en la primera nómina, con un costo estimado de cumplimiento de $3.732 millones anuales. El 15 de agosto de 2026, doce entidades presentaron reclamos de ilegalidad contra la Resolución 187 en la Corte de Apelaciones de Santiago, entre ellas empresas de minería, energía, salud y educación superior, con argumentos que se repiten: observaciones no consideradas, operaciones que no serían infraestructura nacional y falta de criterios explícitos. La ANCI respondió que los recursos "son parte del proceso normal". Al cierre de esta guía no hay fallos publicados.
El siguiente hito previsible es la normativa de básicos, el primer estándar técnico obligatorio para todos los sujetos de la ley. Hasta entonces, el escenario que la ley y el balance describen es un incidente con impacto, por ejemplo un ransomware en Chile que interrumpa un servicio esencial, seguido de la pregunta sobre el reporte y la contención. Quien reporta en plazo y documenta lo que hace llega a esa conversación con la evidencia de su lado.
Chile, Perú y Colombia: Quién fiscaliza y cuánto multa
Chile es el único de los tres países con una autoridad administrativa de ciberseguridad que fiscaliza y sanciona con multa específica. Perú y Colombia sancionan por la vía de los datos personales y del derecho penal.
| Chile | Perú | Colombia | |
|---|---|---|---|
| Ley marco de ciberseguridad | Ley 21.663 (2024), vigente; sanciones aplicables desde el 1 de marzo de 2025 | Sin ley general; proyectos en el Congreso | Sin ley integral; el proyecto de Agencia Nacional de Seguridad Digital se archivó el 20 de junio de 2025 |
| Autoridad | ANCI (fiscaliza y sanciona) y CSIRT Nacional | Centro Nacional de Seguridad Digital (CNSD) de la PCM, sin facultades sancionadoras; DS 126-2025-PCM vigente desde el 2 de febrero de 2026 | Repartida: MinTIC y ColCERT (coordinación), SIC (datos personales), Superfinanciera (sector financiero), Decreto 338/2022 (sector público) |
| Reporte de incidentes | 3 horas / 72 horas / 15 días (24 horas si es OIV con servicio afectado) | Notificación al CNSD; hasta 48 horas para incidentes críticos | SIC: 15 días hábiles para responsables inscritos en el RNBD; Superfinanciera: reporte y aviso a consumidores |
| Multa máxima por ciberseguridad | 40.000 UTM (unos USD 3 millones) | Sin multa específica. Vía datos personales (ANPD, Ley 29733): hasta 100 UIT, unos USD 145.000. Ley 30096: penas de 3 a 10 años por delitos informáticos | Sin multa específica. Vía datos personales (SIC, Ley 1581): hasta 2.000 salarios mínimos. Ley 1273/2009 tipifica delitos informáticos |
Nota metodológica: la tabla compara autoridades y regímenes, no la severidad de cada país. Un incidente con datos personales en Perú o Colombia puede costar una multa alta por esa vía, y en Chile sumará a la Agencia de Protección de Datos Personales cuando la Ley 21.719 entre en vigencia. Los plazos de reporte de los tres países están en la guía de reporte de incidentes en Chile, Perú y Colombia.
Cómo puede ayudarte Netprovider
Netprovider obtuvo el mejor desempeño técnico del estudio CETIUC 2026 (Centro de Estudios de Tecnologías de Información de la UC) y opera desde Santiago, Lima y Bogotá. Frente a la fiscalización de la ANCI, trabajamos en dos frentes:
- GRC y Ley 21.663: adecuación a la ley para servicios esenciales y OIV, con SGSI documentado, planes de continuidad con ruta de certificación y la carpeta de evidencia que un requerimiento de la ANCI pediría. Con CISO as a Service acompañamos al delegado de ciberseguridad interno o asumimos ese rol. Conoce el servicio de adecuación a la Ley 21.663 dentro de nuestros servicios de ciberseguridad.
- CyberSOC 24x7: detección, contención y evidencia dentro de la ventana de 3 horas de la alerta temprana y de las medidas de la IG N°4, como parte de nuestros servicios gestionados. Explicamos esa conexión en CyberSOC y Ley Marco.
¿Tu empresa quedó en la nómina? Podemos ayudarte a preparar la carpeta de evidencia antes de la primera fiscalización. Conversemos.
Checklist de 10 puntos: Revisa la preparación de tu organización antes de una fiscalización
Esta lista ordena prioridades. Asigna 2 puntos si el control está implementado y con evidencia, 1 si está en curso o parcial, y 0 si aún no fue priorizado.
- Institución inscrita en portal.anci.gob.cl, con encargado de reportes titular y subrogante vigentes (IG N°1 y N°2).
- Delegado de ciberseguridad designado por el directorio o el órgano que corresponda, acreditado en el portal y con independencia funcional respecto de TI (IG N°3).
- Procedimiento de alerta temprana probado: quién decide, quién reporta en 3 horas y quién lo reemplaza.
- SGSI documentado y en operación, con registro de acciones fechado (artículo 8, letras a y b).
- Planes de continuidad operacional y ciberseguridad elaborados, con ruta de certificación (artículo 8, letra c, y artículo 28).
- Ejercicios y simulacros ejecutados y comunicados al CSIRT Nacional (artículo 8, letra d).
- Medidas de contención de la IG N°4 implementadas y probadas: aislamiento, contraseñas administrativas, accesos remotos, segmentación.
- Programa de capacitación continua con evidencia (artículo 8, letra h).
- Los 9 básicos de la ANCI implementados, con foco en los que pasarán a ser obligatorios.
- Carpeta de evidencia lista para un requerimiento: políticas, actas, registros, cronologías y comprobantes de reporte.
16 a 20 puntos: Base sólida. El foco pasa a mantener la evidencia al día y a ensayar el procedimiento con un simulacro anual.
10 a 15 puntos: Buen avance. Quedan 2 o 3 brechas que conviene priorizar el próximo trimestre.
0 a 9 puntos: Oportunidad de ordenar un plan por etapas. Los puntos 1, 2 y 3 son un buen primer tramo, porque son los que un fiscalizador revisa primero.
Preguntas frecuentes sobre la ANCI
¿Qué es la ANCI y de quién depende?
La Agencia Nacional de Ciberseguridad es un servicio público descentralizado creado por la Ley 21.663 y en funciones desde el 2 de enero de 2025. Se relaciona con el Presidente a través del Ministerio de Seguridad Pública, dicta normas, califica OIV y fiscaliza y sanciona a las instituciones obligadas.
¿Qué diferencia hay entre la ANCI y el CSIRT Nacional?
El CSIRT Nacional es el equipo de respuesta a incidentes que funciona dentro de la ANCI (artículo 24): recibe los reportes, responde ante incidentes de efecto significativo y publica alertas. La ANCI es la institución completa, y solo ella dicta instrucciones, formula cargos y aplica multas.
¿Cuánto son las multas de la Ley 21.663 en pesos?
Con la UTM de octubre de 2026 ($72.151), una infracción leve llega hasta $360 millones (5.000 UTM), una grave hasta $721 millones (10.000 UTM) y una gravísima hasta $1.443 millones (20.000 UTM). Para un OIV los topes se duplican: hasta $2.886 millones (40.000 UTM), unos USD 3 millones.
¿La ANCI ya ha multado a alguna empresa?
Al 22 de octubre de 2026, la ANCI no ha publicado ninguna sanción. Su balance de gestión 2025 describe una fiscalización que se activa con un incidente reportable y que puede derivar en un procedimiento sancionatorio. Los litigios conocidos hasta ahora son reclamos contra la calificación como OIV.
¿Se puede reclamar contra una multa o contra la calificación como OIV?
Sí. Contra la resolución del Subdirector proceden los recursos de la Ley 19.880 y después el reclamo de ilegalidad ante la Corte de Apelaciones, en 15 días hábiles (artículo 46). La Corte puede mantener, modificar o dejar sin efecto la sanción, y su fallo es recurrible ante la Corte Suprema. La misma vía sirve contra la calificación como OIV.
Fuentes
- Ley 21.663, Ley Marco de Ciberseguridad (BCN): artículos 4 a 11, 13, 24, 27, 36 y 37 a 47.
- ANCI, Balance de Gestión Integral 2025, Etapa 1 (Dipres): cifras 2025 y modelo de fiscalización.
- ANCI, primer balance anual: instituciones registradas y OIV.
- ANCI, Directora Nacional (s): autoridades.
- ANCI, organigrama junio 2025: estructura.
- ANCI, instrucciones generales: IG N°1 a N°4.
- ANCI, consulta pública de la normativa de básicos y resumen ejecutivo.
- ANCI, los 9 básicos de la ciberseguridad.
- CSIRT Nacional: alertas y canales de reporte.
- Resolución Exenta 187 de 2026, Diario Oficial: nómina de la segunda etapa.
- Instrucciones Generales N°3 y N°4, Diario Oficial: delegado y medidas de contención.
- Reglamento de Reporte, DS 295/2024: plazos de reporte.
- SII, valores de la UTM 2026: UTM de octubre.
- Carey, nómina final de OIV: 239 instituciones y vías de impugnación.
- La Tercera Pulso, 18 de agosto de 2026: reclamos de ilegalidad contra la Resolución 187.
- 24horas, 15 de enero de 2026: reclamo contra la primera nómina.
- Revista Seguridad, 13 de septiembre de 2026: declaraciones de la directora (s).
- CiberLATAM, Perú sin ley general y El Peruano, DS 126-2025-PCM: marco peruano.
- Insylux, marco colombiano y Congreso Visible, proyecto de Agencia Nacional de Seguridad Digital: marco colombiano.
Contáctanos para asegurar tu continuidad operacional
No esperes más, protege tu negocio y asegura su continuidad operativa con nuestros servicios especializados.